永豐銀盜轉案 資安高層疑供應商程式遭利用
✨ AI 重點整理
- 資安高層認為,永豐銀供應商交付的交易程式可能存在可被利用的身分驗證缺失或交易授權繞過機制。
- 不排除有人刻意將特殊程式邏輯隱藏於合法交易介面中,並透過特定參數觸發。
- 若攻擊者利用原本開放的合法交易 API,即使防火牆與 Reverse Proxy 正常運作,惡意請求仍可能進入後端交易系統。
- 在此情境下,駭客無須直接入侵內網或取得應用程式伺服器控制權,即可能完成未授權轉帳。
- 永豐銀表示,將針對四百多戶遭盜轉帳戶說明事件原因。
- 資安高層指出,供應商程式安全缺陷及交易授權機制缺乏獨立有效防護,可能提高盜轉成功機率。
中國央行調降股票回購再贷款利率至1%
中國央行自4日起將股票回購增持再貸款利率由1.25%調降至1%,為該工具创设以來最低,並承諾提供充足額度。政策調整反映官方加大支持股票市場的力度,相關措施可能影響企業回購及增持安排。
歐盟擬推地緣經濟威懾協定
歐盟執委會2027年工作計畫草案顯示,歐盟擬提出「威懾協定」,限制中國對歐盟施加經濟脅迫的能力。這項文件將列入歐盟明年的立法議程,相關細節與協議內容仍待確認。
民主黨期中選舉大勝 藍潮席捲全美
民主黨在2026年美國期中選舉取得歷史性勝利,初步結果顯示,其普選票領先共和黨13至14個百分點。諾貝爾經濟學獎得主克魯曼認為,選民除了不滿經濟與通膨,也透過投票否定川普政權的政策方向。
永豐銀4176萬元異常轉帳案 警方暫排除老翁涉案
永豐銀行419名客戶共427筆交易遭不明轉出,合計4176萬元,相關款項及手續費已全數返還。銀行初步查明,外部駭客利用新網銀交易系統供應商的安全設定漏洞發動攻擊,受款帳戶持有人現暫時排除涉案可能。
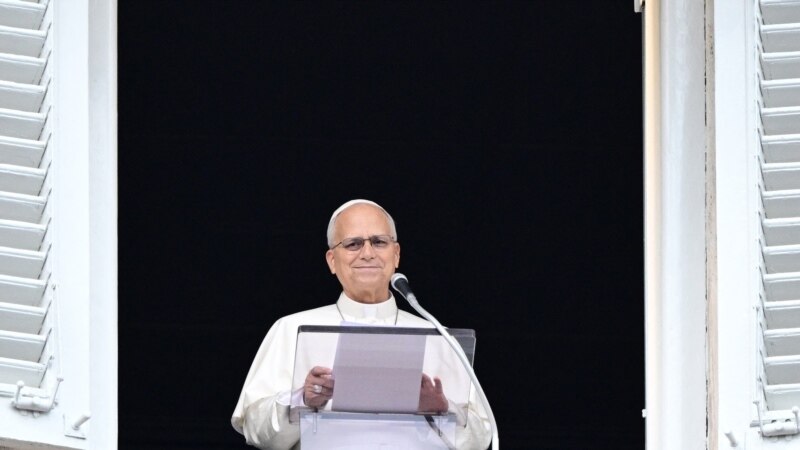
教宗盼奧列什基停火推動俄烏和平
教宗良十四世表示,希望俄烏各方在奧列什基停火及平民援助合作上的成果,能為更廣泛的和平努力鋪路。這項停火由美國第一夫人梅拉尼娅·特朗普與教宗斡旋促成,數百名撤離居民已返回烏克蘭,糧食、飲水及醫療物資也同步送達。
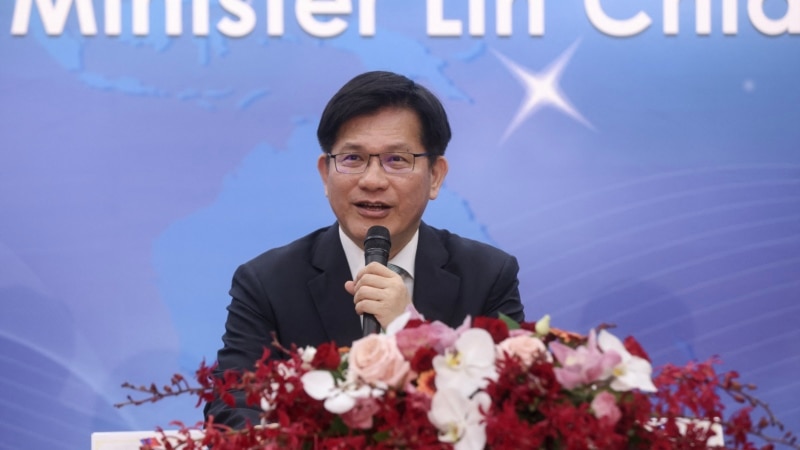
林佳龍:APEC邀請改用電子郵件,台灣正式抗議
台灣外交部長林佳龍表示,中國以電子郵件而非正式信函邀請台灣出席11月18日至19日在深圳舉行的APEC领导人非正式會議,台灣已提出抗議。台灣強調不會因此放棄參與權利,並要求中國在邀請方式、稱謂與程序上遵守相關規定。
中國央行調降股票回購再贷款利率至1%
中國央行自4日起將股票回購增持再貸款利率由1.25%調降至1%,為該工具创设以來最低,並承諾提供充足額度。政策調整反映官方加大支持股票市場的力度,相關措施可能影響企業回購及增持安排。
歐盟擬推地緣經濟威懾協定
歐盟執委會2027年工作計畫草案顯示,歐盟擬提出「威懾協定」,限制中國對歐盟施加經濟脅迫的能力。這項文件將列入歐盟明年的立法議程,相關細節與協議內容仍待確認。
民主黨期中選舉大勝 藍潮席捲全美
民主黨在2026年美國期中選舉取得歷史性勝利,初步結果顯示,其普選票領先共和黨13至14個百分點。諾貝爾經濟學獎得主克魯曼認為,選民除了不滿經濟與通膨,也透過投票否定川普政權的政策方向。
永豐銀4176萬元異常轉帳案 警方暫排除老翁涉案
永豐銀行419名客戶共427筆交易遭不明轉出,合計4176萬元,相關款項及手續費已全數返還。銀行初步查明,外部駭客利用新網銀交易系統供應商的安全設定漏洞發動攻擊,受款帳戶持有人現暫時排除涉案可能。